Corte indevido de investimentos em cibersegurança passa a ser caracterizado como violação do dever fiduciário, atingindo o patrimônio pessoal dos executivos.
O encerramento do terceiro trimestre do ano marca o período em que grandes corporações intensificam a revisão de seus relatórios de governança, balanços contábeis e planejamentos orçamentários para o ciclo seguinte. Paralelamente a esse movimento de fechamento financeiro, o mercado observa uma intensificação expressiva nas ações de fiscalização e auditoria promovidas pela Autoridade Nacional de Proteção de Dados (ANPD). Nesse cenário de rigor regulatório, a destinação de recursos para a área de Tecnologia da Informação deixa de ser uma decisão puramente operacional e passa a integrar o núcleo da responsabilidade fiduciária da alta liderança.
O entendimento jurisprudencial e doutrinário no Brasil evoluiu para caracterizar a cibersegurança e a proteção de dados como pilares indispensáveis do dever de diligência (Duty of Care) impostos a diretores, conselheiros e administradores de empresas. Quando a alta gestão opta por cortar investimentos essenciais na blindagem de sistemas ou ignora relatórios de vulnerabilidade emitidos por auditorias internas para reduzir custos de curto prazo, ela deixa de agir com o cuidado exigido pela legislação corporativa.
A negligência na aprovação do orçamento de TI elimina o escudo tradicional da pessoa jurídica em casos de incidentes graves. Havendo vazamento massivo de dados ou paralisação de serviços por sequestro de sistemas (ransomware), a comprovação de que o conselho omitiu recursos preventivos autoriza a desconsideração da personalidade jurídica. O resultado prático dessa medida é a responsabilização civil direta dos executivos, que passam a responder com seus bens pessoais pelas indenizações devidas a terceiros, clientes e acionistas, além de ficarem sujeitos às sanções administrativas da ANPD, que podem atingir a cifra de cinquenta milhões de reais por infração.
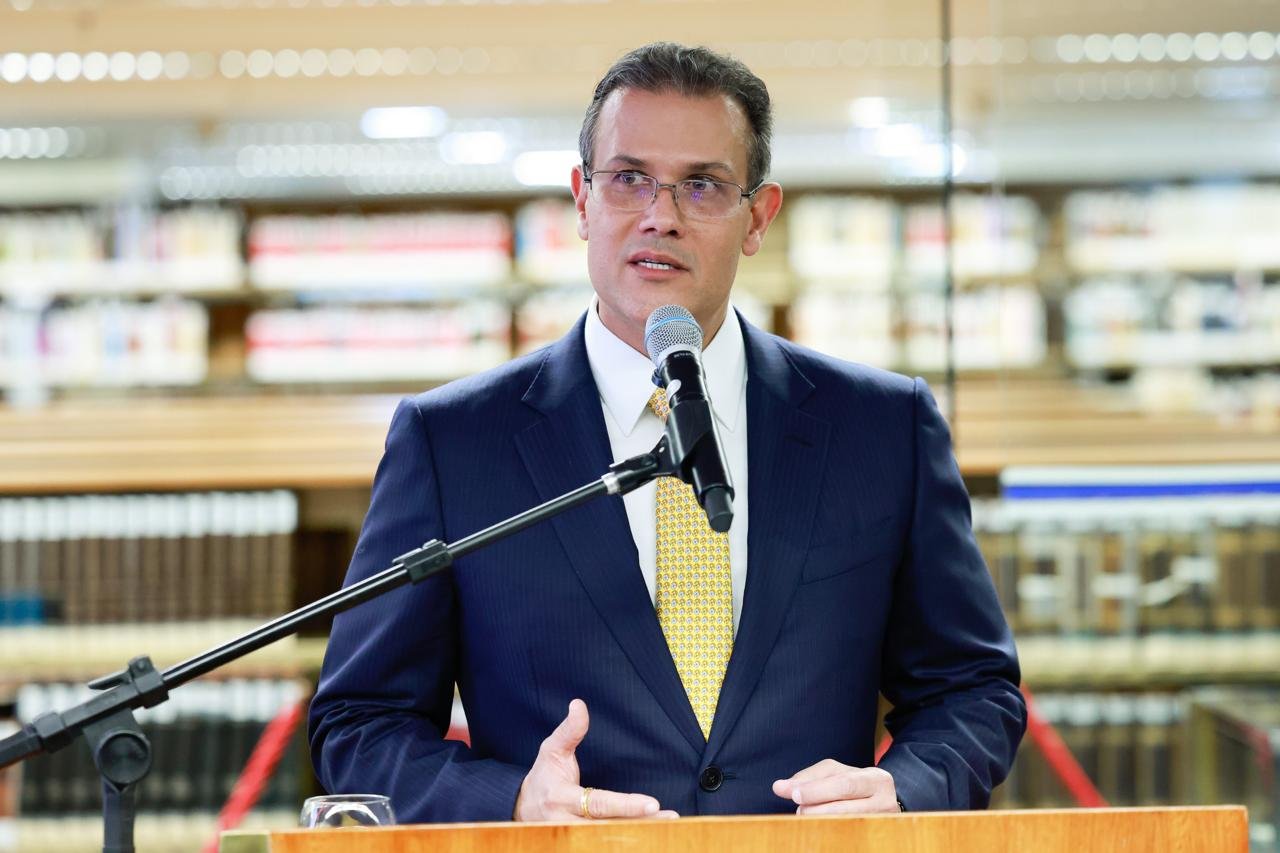
Analisando a transformação das obrigações da alta administração e a severidade com que o Judiciário e os órgãos fiscalizadores passam a punir a omissão em cibersegurança, o Dr. José de Souza Junior, advogado e diretor-jurídico do Grupo RG Eventos, destaca a gravidade da negligência orçamentária.
“A negligência em cibersegurança não é mais tratada como um infortúnio operacional de tecnologia, mas como uma falha direta de governança da alta liderança. O executivo que nega investimentos essenciais em blindagem digital assume o risco fiduciário e pode ser responsabilizado pessoalmente pelos prejuízos causados aos acionistas e à sociedade”, adverte o Dr. José de Souza Junior.
Esse cenário de responsabilização pessoal afeta também as apólices de seguro de responsabilidade civil para diretores e administradores, conhecidas como seguro D&O (Directors and Officers). As seguradoras passaram a exigir comprovações rígidas de governança digital e relatórios atualizados de conformidade com a Lei Geral de Proteção de Dados como pré-requisito para a liquidação de sinistros, negando cobertura aos executivos quando constatada a negligência na destinação orçamentária de TI.
Aprofundando os caminhos que os conselhos de administração devem seguir para garantir a conformidade e proteger a sustentabilidade do negócio, o Dr. José de Souza Junior reforça a necessidade de criar estruturas de auditoria permanente.
“A melhor salvaguarda para os conselheiros e diretores é a instituição de um comitê permanente de riscos cibernéticos que reporte diretamente ao conselho de administração. A documentação formal de que os alertas de segurança foram analisados, acompanhada da destinação orçamentária compatível com o tamanho da operação, é a única prova capaz de demonstrar a boa-fé e a diligência dos gestores caso a empresa seja alvo de uma invasão ou de um processo sancionatório perante a ANPD”, conclui o jurista.
Assim, a governança cibernética consolida-se como o elemento central para a perenidade das empresas no país. O investimento contínuo e proporcional em segurança da informação deixa de ser visto como um centro de custo descartável e assume o status de proteção indispensável para a reputação da marca e para o patrimônio pessoal daqueles que comandam as decisões corporativas.